Analyse – Fausses alertes, menaces réelles : les dispositifs de protection à l’épreuve de la désorganisation systémique. La multiplication des alertes à la bombe visant le trafic aérien européen depuis le début du mois de novembre 2026 rappelle étrangement les campagnes de « swatting » ayant frappé les établissements scolaires américains et européens ces dernières années. A cette nouvelle vague de perturbations s’ajoutent les récentes cyberattaques contre les systèmes frigorifiques de la grande distribution et d’établissements de santé, tandis que les sabotages d’infrastructures critiques et les incendies volontaires illustrent d’autres vulnérabilités de nos sociétés hyperconnectées.
Si ces incidents ne relèvent pas nécessairement des mêmes acteurs ni des mêmes intentions, ils ont en commun de pouvoir provoquer, à partir de moyens limités, des effets opérationnels, économiques et psychologiques disproportionnés. Au-delà de la guerre psychologique, ce sont désormais le fonctionnement et la résilience mêmes de nos sociétés qui sont mis à l’épreuve.
La défense aérienne à l’épreuve des fausses alertes
Depuis le 2 novembre 2026, une vague de menaces à la bombe perturbe le trafic aérien dans de nombreux pays européens. Au moins vingt-cinq vols commerciaux ont été visés au cours de la seule journée du 5 novembre, entraînant déroutements, immobilisations d’appareils, évacuations de passagers et interventions d’équipes spécialisées[1].
Les compagnies Aer Lingus, Finnair, Ryanair, Wizz Air et LOT Polish Airlines figurent parmi les transporteurs concernés, l’un des incidents les plus significatifs ayant été le déroutage d’un Airbus A320 d’Aer Lingus reliant Dublin à Rome vers la base aérienne d’Évreux-Fauville, en Normandie, après avoir été escorté par deux chasseurs de l’armée de l’Air et de l’Espace. Les cent cinquante et un passagers et les six membres d’équipage ont été évacués afin de permettre l’inspection de l’appareil.
Le même jour, des Eurofighter italiens ont escorté un vol Finnair à destination de Rome, tandis que la Bulgarie mobilisait des MiG-29 pour accompagner trois appareils Ryanair dans le cadre des procédures de police du ciel de l’OTAN. Les incidents se sont poursuivis le 6 novembre. Selon Le Figaro, quatre nouvelles alertes ont concerné des appareils survolant la France, dont trois ont atterri à Orly et un à Bordeaux. Onze autres vols au départ ou à destination de Prague et de Sofia ont également été visés[2].
La multiplication de ces menaces a conduit la Commission européenne à activer un mécanisme de partage d’informations en matière de sûreté aérienne. Les inspections annoncées n’ont pas révélé la présence d’engins explosifs, mais l’enquête se poursuit. Le 7 novembre, le parquet de Paris a de fait annoncé l’ouverture d’investigations visant à identifier les auteurs des courriels menaçants et à déterminer leur éventuel lien avec des puissances étrangères[3].
Certaines menaces adressées aux aéroports de Rome et de Sofia étaient signées « Combattants de l’État masculin », une appellation évoquant un mouvement ultranationaliste russe. Le dirigeant de ce mouvement aurait toutefois démenti toute implication. Ni l’authenticité de ces revendications ni un éventuel lien avec un État étranger ne sont à ce stade établis, mais la question n’en demeure pas moins préoccupante : comment quelques messages anonymes peuvent-ils provoquer, en quelques heures, la mobilisation simultanée de moyens civils et militaires dans plusieurs pays européens ?
Le « swatting » ou l’instrumentalisation des procédures de sécurité
En novembre 2023, nous nous interrogions déjà, dans un article intitulé « Des PsyOps à la psychose : les alertes à la bombe comme technique de déstabilisation ? », sur la multiplication de fausses alertes terroristes visant notamment les écoles, les musées et les infrastructures de transport[4].
Nous établissions alors un parallèle avec le phénomène américain du « swatting », qui consiste à déclencher, sur la base d’un signalement mensonger, l’intervention d’unités de police spécialisées, les SWAT Teams (Special Weapons and Tactics), notamment dans des établissements scolaires prétendument menacés par un tireur actif.
Ce qui frappait les enquêteurs américains était moins l’existence de fausses alertes, phénomène ancien, que leur changement d’échelle : multiplication des appels, concentration géographique et temporelle, connaissance précise des établissements ciblés et recours à des procédés numériques permettant de masquer l’origine des messages.
Trois ans plus tard, la vague qui frappe le transport aérien européen semble présenter plusieurs similitudes : répétition des incidents, dispersion géographique, concentration temporelle et mobilisation de moyens de sécurité sans commune mesure avec ceux nécessaires pour déclencher une alerte.
Le parallèle avec le « swatting » ne signifie pas que les auteurs ou les procédés techniques soient identiques, mais il est clair qu’il repose sur une logique opérationnelle commune : instrumentaliser les obligations de protection des autorités pour provoquer une mobilisation disproportionnée de leurs moyens, avec un objectif possible de nuisance, voire d’observation des procédures de réaction. Si la menace peut être fictive, ses conséquences demeurent ainsi réelles à de multiples points de vue.
L’asymétrie poussée à l’extrême
L’une des caractéristiques les plus préoccupantes de ce type d’action réside dans la disproportion entre son coût de déclenchement, souvent dérisoire, et le coût humain, opérationnel et économique de la réponse qu’elle impose.
L’envoi d’un courriel menaçant ne nécessite que des moyens techniques limités. La réponse va en revanche, engager toute une chaîne de sécurité : compagnies aériennes, contrôleurs aériens, autorités aéroportuaires, forces de police, équipes de déminage et, dans certains cas, moyens militaires de défense aérienne.
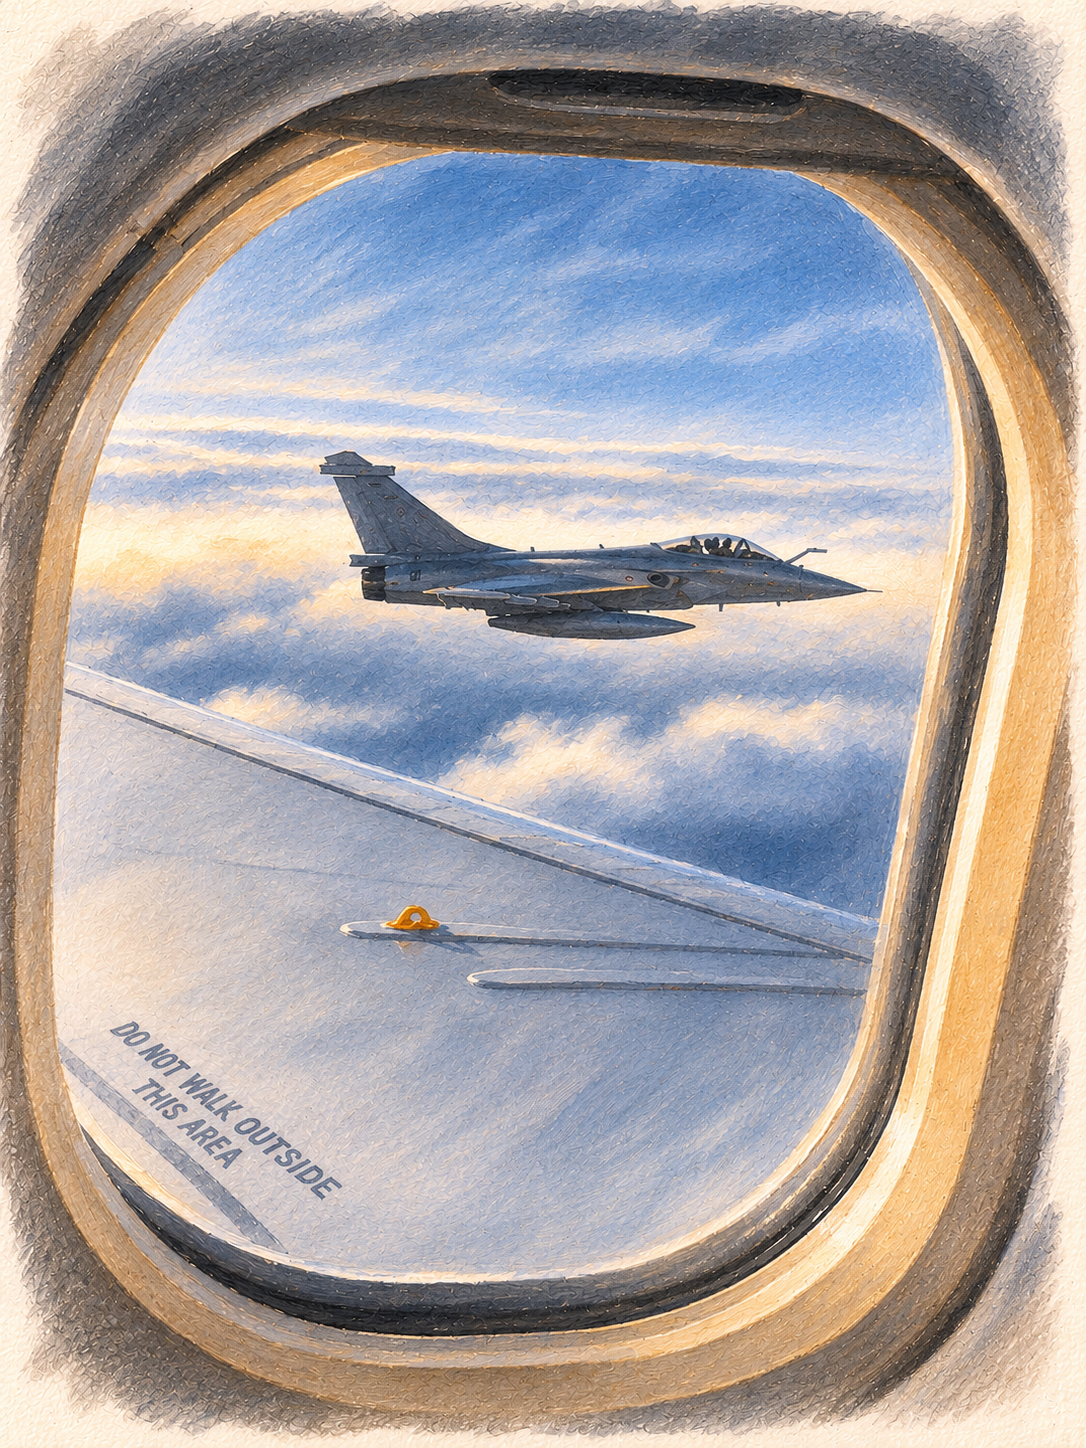
Dans le cas d’un avion en vol, les conséquences dépassent largement le seul appareil concerné, en ce sens qu’un déroutement peut entraîner l’immobilisation de pistes, la réorganisation du trafic aérien, la prise en charge de passagers et d’équipages et des retards en cascade, voire comme ce fut le cas il y a quelques jours le recours à des chasseurs militaires. Ce dernier ajoute de fait une dimension supplémentaire, puisqu’il sollicite des moyens de défense aérienne également indispensables à notre posture permanente de sûreté aérienne (PPS-A) indispensable à la protection de l’espace aérien national et allié[5].
Cette asymétrie constitue précisément l’un des ressorts des stratégies de harcèlement et de déstabilisation caractéristiques de la guerre hybride qui sévit aujourd’hui : contraindre l’adversaire à consacrer des ressources importantes à des incidents dont le coût de déclenchement est très faible. Elle soulève également un dilemme majeur pour les autorités. Comment adapter la réponse à une menace dont la crédibilité reste incertaine sans compromettre la sécurité des populations ?
La répétition des fausses alertes ne saurait engendrer une banalisation du risque, alors que, paradoxalement, les dispositifs conçus pour protéger les populations peuvent devenir, par leur activation répétée, des leviers de désorganisation.
Des réseaux aux infrastructures : la vulnérabilité en chaîne
La multiplication des fausses alertes à la bombe ne constitue cependant qu’une facette d’un phénomène plus large.
Dans la nuit du 11 au 12 octobre, plus d’une centaine de magasins de la grande distribution française, appartenant notamment aux enseignes E.Leclerc, Intermarché et Coopérative U, ont été touchés par une cyberattaque contre leurs systèmes frigorifiques. Les pirates ont exploité des vulnérabilités permettant de modifier à distance les paramètres de refroidissement, entraînant la perte de denrées alimentaires et des dommages économiques importants.
Le problème ne réside donc plus seulement dans la compromission de données, mais dans la possibilité de provoquer à distance des dommages matériels, en exploitant notamment les vulnérabilités d’un fournisseur commun à plusieurs opérateurs.
Cette menace a pris une dimension sanitaire particulière le 2 novembre dernier avec une nouvelle cyberattaque visant un prestataire d’équipements frigorifiques commun à trois sites de l’Établissement français du sang (EFS). Les paramètres de température et de dégivrage de chambres froides contenant notamment du plasma destiné à la transfusion ou à la fabrication de médicaments ont la encore été modifiés à distance[6]. L’EFS a confirmé que ses dispositifs de surveillance avaient permis de détecter rapidement les anomalies et de sécuriser les produits concernés.
Si aucun impact sanitaire ni aucune perte de produits sanguins n’ont été constatés, cet incident constitue un exemple particulièrement révélateur de l’importance des systèmes de surveillance indépendants et des procédures assurant une continuité d’activité : une intrusion informatique a pu affecter les paramètres de fonctionnement d’équipements sensibles, sans parvenir à compromettre les ressources médicales qu’ils protégeaient.
Les auteurs de ces attaques demeurent inconnus et les investigations n’ont pas établi de lien entre les incidents visant l’EFS et ceux ayant affecté les installations frigorifiques de la grande distribution. Il n’en reste pas moins que leur succession illustre l’extension des surfaces d’attaque numériques à des équipements industriels longtemps considérés comme périphériques à la cybersécurité.
Le feu comme instrument de désorganisation systémique
Cette vulnérabilité des fonctions essentielles ne se limite pas au domaine numérique. Dans un article à paraître dans nos colonnes sous le titre « Le feu, vecteur de chaos systémique : de l’Antiquité à la résilience moderne », le lieutenant Julien Heckler analyse la capacité de l’incendie volontaire à devenir un instrument de désorganisation, notamment lorsqu’il vise simultanément plusieurs infrastructures ou cherche à saturer les services de secours[7].
Les sabotages incendiaires du réseau ferroviaire français à la veille des Jeux olympiques de Paris, en juillet 2024, ont illustré cette asymétrie : quelques installations critiques neutralisées ont suffi à provoquer des perturbations affectant des centaines de milliers de voyageurs.
Le recours répété à l’incendie dans les formes de contestation violente, parfois au moyen d’engins incendiaires improvisés (EII) – par analogie avec les engins explosifs improvisés (EEI) -, ainsi que les attaques visant les forces de secours elles-mêmes, témoignent du potentiel de désorganisation de l’ordre public et de saturation des moyens d’intervention. Lors des émeutes de l’été 2023, plus de douze mille véhicules ont été incendiés et quelque deux mille cinq cents bâtiments incendiés ou dégradés dans plus de six cents communes, pour un coût estimé à près d’un milliard d’euros[8]. Le 17 octobre dernier, la journée de mobilisation nationale contre la vie chère a donné lieu, selon le ministère de l’Intérieur, à plus de deux mille interventions pour incendie, l’hôtel de ville de Limoges ayant notamment été en grande partie détruit par les flammes[9]. Au-delà des dégâts matériels, le feu apparaît ainsi comme un moyen peu coûteux de solliciter simultanément forces de l’ordre et services de secours.
A une tout autre échelle et a titre de rappel, les attentats de Mumbai, en novembre 2008, avaient déjà marqué un véritable tournant dans les doctrines d’intervention des forces de sécurité à travers le monde, notamment face au défi des attaques simultanées sur plusieurs sites. Pendant près de trois jours, des attaques coordonnées contre plusieurs sites de la métropole indienne avaient en effet combiné fusillades, prises d’otages, explosions et incendies volontaires et c’est cette simultanéité qui avait contribué à désorganiser la réponse des forces de sécurité et des secours.
Dans un entretien accordé à Opérationnels SLDS en 2011, Amaury de Hauteclocque, alors commandant la Force d’intervention de la police nationale, revenait sur les enseignements de Mumbai pour nos forces de sécurité intérieure et sur la nécessité d’adapter les doctrines et dispositifs d’intervention à des attaques complexes et simultanées[10].
Bien entendu, les fausses alertes aériennes de novembre 2026 ne sauraient être assimilées à des attentats terroristes de cette ampleur, mais il n’en reste pas moins que le parallèle porte sur un mécanisme particulier : la capacité de la saturation des dispositifs de protection à devenir elle-même un facteur de vulnérabilité.
Le risque de convergence de violences identifié de longue date
Cette réflexion rejoint également les préoccupations exprimées dès 2018 par le général de division Ivan Noailles, alors commandant en second des écoles de la Gendarmerie nationale.
Dans un entretien intitulé « Renforcer la cohésion nationale », publié dans Opérationnels SLDS au printemps 2018, il soulignait déjà le risque de conjonction de différentes formes de violence – terrorisme djihadiste, guerre des bandes, mouvances radicales et violences de contestation – ainsi que les défis que cette évolution posait aux forces de sécurité intérieure et insistait sur la nécessité d’adapter les formations, de préserver le lien de confiance entre forces de l’ordre et population et de renforcer la coopération entre services[11].
Près d’une décennie plus tard, cette analyse prend une résonance particulière, à mesure qu’aux violences physiques s’ajoutent des modes d’action numériques et informationnels susceptibles de perturber les infrastructures et de mobiliser, voire de saturer, les dispositifs de sécurité sans confrontation directe.
Le problème n’est donc pas seulement celui de la disponibilité des moyens d’intervention, mais également de leur coordination, de la capacité à maintenir les services essentiels et, au-delà, de la cohésion nationale.
La résilience à l’épreuve des « mille entailles »
Fausses alertes, cyberattaques, sabotages et incendies volontaires ne relèvent pas nécessairement d’une même stratégie ni des mêmes commanditaires et il est bien sûr essentiel de faire la différence entre une stratégie cohérente, coordonnée et délibérée et une accumulation de perturbations indépendantes, susceptibles de s’amplifier mutuellement par effet d’entraînement ou d’imitation. Les effets peuvent ainsi converger sans que les intentions ou les responsabilités ne soient communes et c’est ce qui rend le travail d’attribution de l’origine de la menace particulièrement compliqué et sensible.
Une telle fragilisation a pour conséquences la dispersion et usure des moyens, la perturbation des fonctions essentielles, des coûts économiques croissants et l’érosion progressive de la confiance en la capacité de l’Etat de protéger la société. Cette dynamique évoque la stratégie dite des « mille entailles », fondée sur l’accumulation d’actions limitées dont les effets cumulés peuvent fragiliser un système sans qu’aucune d’entre elles ne suffise, isolément, à le paralyser. La conflictualité dite hybride n’a, dans ces conditions, plus grand-chose d’abstrait. Ses effets peuvent être matériels, sanitaires, économiques et psychologiques, même lorsque les actions elles-mêmes demeurent difficiles à attribuer.
Cette prise de conscience trouve aujourd’hui un prolongement législatif. L’Assemblée nationale commence le 9 novembre l’examen en séance du projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité[12]. Le Sénat l’avait adopté dès mars 2025, et son examen à l’Assemblée a été plusieurs fois repoussé. Le texte transpose en droit français trois textes européens adoptés le même jour, le 14 décembre 2022, qui forment un ensemble cohérent.
- La directive NIS2 (« Network and Information Security 2 ») renforce la sécurité des réseaux et systèmes d’information des entités essentielles et importantes dans dix-huit secteurs, dont l’énergie, les transports, la santé et l’alimentation. Elle leur impose des obligations de gestion des risques et de signalement des incidents, y compris pour les vulnérabilités de leurs fournisseurs et sous-traitants[13]. C’est précisément le type de faille exploité par les attaques contre les installations frigorifiques.
- La directive sur la résilience des entités critiques, dite REC (ou CER en anglais), est moins connue mais touche plus directement notre propos. Elle ne vise pas seulement le cyberespace. Elle impose aux États d’identifier leurs entités critiques, et à celles-ci d’évaluer et de traiter l’ensemble des risques susceptibles de perturber leurs services essentiels : catastrophes naturelles, crises sanitaires, attaques terroristes ou actes de sabotage[14]. En France, elle conduit à moderniser le dispositif de sécurité des activités d’importance vitale (SAIV), hérité de la logique de défense des points sensibles. On passe ainsi de la protection de sites à la continuité de fonctions.
- Enfin, le volet financier transpose la directive qui accompagne le règlement DORA (« Digital Operational Resilience Act ») sur la résilience opérationnelle numérique du secteur financier[15].
D’apres certaines estimations, plus de quinze mille organisations françaises réparties dans dix-huit secteurs seraient ainsi concernées par le renforcement des obligations de cybersécurité, de déclaration des incidents et de gestion des risques[16].
La protection des infrastructures critiques suppose par ailleurs une meilleure connaissance des interdépendances entre opérateurs, une maîtrise des risques liés aux prestataires, des capacités de fonctionnement en mode dégradé et une coordination accrue entre autorités civiles et militaires.
La véritable profondeur stratégique d’un pays ne se mesure plus uniquement à la distance qui le sépare d’une menace ou à la masse des moyens dont il dispose pour y faire face, mais aussi à sa capacité à fonctionner sous pression. C’est peut-être là le principal enseignement de ces événements cumulatifs : les sociétés modernes peuvent être désorganisées sans qu’il soit nécessaire de détruire leur infrastructure, mais en exploitant de façon systématique et répétitive leur interdépendance et connectivité, ainsi que les dispositifs techniques et humains conçus pour les protéger.
Campagnes coordonnées de déstabilisation ou non, une telle évolution démontre, si cela était nécessaire, combien la résilience est devenue un enjeu de sécurité nationale à part entière.
§
Notes
[1] https://www.aerotime.aero/articles/bomb-threats-europe-flights-fighter-escorts-diversions
[2] https://www.lefigaro.fr/conjoncture/une-nouvelle-fausse-alerte-a-la-bombe-vise-un-vol-ryanair-au-depart-de-lisbonne-20261106
[3] https://www.leparisien.fr/economie/alertes-a-la-bombe-visant-des-avions-enquete-ouverte-du-parquet-de-paris-sur-un-lien-eventuel-avec-des-puissances-etrangeres-07-11-2026-
[4] https://operationnels.com/2023/11/20/des-psyops-a-la-psychose-les-alertes-a-la-bombe-comme-technique-de-destabilisation/
[5] Voir : https://www.defense.gouv.fr/air/nos-missions/proteger
[6] https://www.lemonde.fr/pixels/article/2026/11/04/des-frigos-de-l-etablissement-francais-du-sang-a-leur-tour-victimes-d-une-cyberattaque_6806228_4408996.html
[7] Lieutenant Julien Heckler, « Le feu, vecteur de chaos systémique : de l’Antiquité à la résilience moderne », Opérationnels SLD, 2026 (Best OPS 2026 à paraître prochainement).
[8] Sénat, rapport n° 521 (2023-2024) sur les émeutes de juin-juillet 2023, synthèse : https://www.senat.fr/rap/r23-521/r23-521-syn.pdf. Chiffres du ministère de l’Intérieur (12 031 véhicules incendiés, 2 508 bâtiments incendiés ou dégradés) et estimation du coût repris par Public Sénat, 11 avril 2024 : https://www.publicsenat.fr/actualites/parlementaire/emeutes-de-2023-un-cout-colossal-estime-a-un-milliard-deuros-selon-le-rapport-du-senat
[9] Bilan du ministère de l’Intérieur (2 025 interventions pour incendie le 17 octobre, 75 le 24 octobre), cité par Euronews, 25 octobre 2026 : https://fr.euronews.com/2026/10/25/manifestations-en-france-1-314-interpellations-53-membres-des-forces-de-lordre-blesses-sam ; communiqué du ministère : https://www.interieur.gouv.fr/actualites/communiques-de-presse/bilan-de-journee-de-mobilisation-nationale-du-24-octobre-2026.
[10] Murielle Delaporte, FIPN : Vers un nouvel esprit de corps, entretien avec Amaury de Hauteclocque, Commandant de la Force d’intervention de la police nationale (FIPN), Soutien Logistique Défense numéro 6, 4ème trimestre 2011, pages 52 à 59 (https://operationnels.com/wp-content/uploads/2015/11/Les-lecons-de-Bombay-SLD6.pdf et version en ligne : https://operationnels.com/2011/10/14/fipn-vers-un-nouvel-esprit-de-corps-1-2/ )
[11] Murielle Delaporte, « Renforcer la cohésion nationale », entretien avec le général de division Ivan Noailles, Opérationnels SLDS, n° 40/41, printemps 2018, p. 50-55 (# 40 41 Operationnels double Printemps 2018)
[12] Assemblée nationale, dossier législatif du projet de loi n° 1112 relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité : https://www.assemblee-nationale.fr/dyn/docs/PRJLANR5L17B1112 ; texte adopté par la commission spéciale (n° 1779) : https://www.assemblee-nationale.fr/dyn/17/textes/l17b1779_texte-adopte-commission.pdf ; texte initial déposé au Sénat : https://www.senat.fr/leg/pjl24-033.html
[13] Directive (UE) 2022/2555 du Parlement européen et du Conseil du 14 décembre 2022 concernant des mesures destinées à assurer un niveau élevé commun de cybersécurité dans l’ensemble de l’Union (directive NIS 2), JOUE L 333 du 27.12.2022 : https://eur-lex.europa.eu/eli/dir/2022/2555/oj?locale=fr
[14] Directive (UE) 2022/2557 du Parlement européen et du Conseil du 14 décembre 2022 sur la résilience des entités critiques, JOUE L 333 du 27.12.2022 : https://eur-lex.europa.eu/eli/dir/2022/2557/oj?locale=fr
[15] Règlement (UE) 2022/2554 du 14 décembre 2022 sur la résilience opérationnelle numérique du secteur financier (DORA) : https://eur-lex.europa.eu/eli/reg/2022/2554/oj?locale=fr ; et directive (UE) 2022/2556 du même jour, qui l’accompagne : https://eur-lex.europa.eu/eli/dir/2022/2556/oj?locale=fr
[16] https://www.lefigaro.fr/secteur/high-tech/la-france-renforce-enfin-son-arsenal-face-aux-cyberattaques-20261108
Illustration
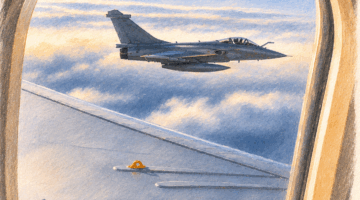
Croquis d’un Rafale de la 30e Escadre de chasse de Mont-de-Marsan escortant un « avion blanc » de l’Escadron de transport 3/60 Estérel lors de l’exercice de préparation opérationnelle des forces aériennes VOLFA 2020, en octobre 2020. Cette séquence illustrait notamment les missions de police du ciel conduites dans le cadre de la posture permanente de sûreté aérienne (PPS-A). Illustration générée par IA à partir d’une photographie de l’auteur © Murielle Delaporte (https://operationnels.com/2020/10/31/po-pendant-volfa-2020/)